在给自己的 Electron 应用(live-knowledge 的桌面端)设计并落地一套动态插件系统时,我遇到过一个特别「礼貌」的 bug:打包后的应用里,插件能安装、能注册,plugins.list() 查得到,主进程那边一切正常——但插件页和侧边栏就是没有它的入口。不报错,不崩溃,岁月静好,仿佛这个插件是个只活在户籍系统里的人。
事情的开端也很典型:那天我刚改了 electron-builder.yml,打了个全新的包,然后这个 bug 就上门报到了。「刚改完构建配置就出事」,这个时序本身就自带误导性——我第一反应也顺着它怀疑打包资源路径,asar 里文件找不着是 Electron 的经典保留节目。查了一圈,路径没问题,注册也成功了。
先把链路捋清楚:插件页通过 plugins.list() 走 IPC 问主进程要列表;主进程管着 app.getPath('userData')/plugins 这个目录,安装就是往里面写文件再登记;renderer 的插件注册表拿到列表后,负责把 media:// 协议下的插件脚本注入页面——media:// 是自注册 protocol handler,本意是绕开 file:// 的限制让插件资源像正常 URL 一样被加载,插件的 renderer 入口就是 plugins/<name>/dist/renderer.global.js 这类文件。
这套链路里最容易误判的地方是:它横跨了三个世界。主进程的文件系统和数据库是一个世界,renderer 的 DOM 和内存注册表是一个世界,Chromium 的网络栈和缓存又是一个世界。「插件装上了」只在第一个世界里成立,第二第三个世界可以对此一无所知——后来的事实也证明,每一道世界边界上都蹲着一个坑。
真正的根因藏在另一个地方:renderer 的插件注入逻辑只在应用启动时跑一次。loadInstalledPlugins() 是个「一生一次」的函数——装完插件之后,没有任何人告诉它「喂,再来一遍」。于是主进程的世界里插件已经上户口了,renderer 的世界里查无此人。
而就算重载,renderer 手里还攥着三样旧东西,每一样都值得单独点名:
第一样,启动时注入的旧 <script> 标签。它们是 DOM 里的钉子户,插件列表刷新不会自动带走它们——上一版的脚本还在页面里活着,新脚本再插一根,两个版本一起跑,谁的地盘谁说得清。
第二样,旧注册表。renderer 侧的插件注册信息是内存态的,上个版本的、甚至已卸载的都可能还躺在里面。不主动清,它不会自己意识到「我过期了」。
第三样最阴:media:// 响应被浏览器缓存了。协议 handler 是自注册的没错,但缓存是 Chromium 网络栈的行为,它不管你协议是不是自家开的——同一个 URL 再请求一次,Chromium 微笑着把旧代码又递给你。你以为加载了新插件,实际上是在给旧代码上香。
这三样的共同点是:它们都不在「安装链路」上,而在「renderer 的记忆」里。你盯着安装链路查一万遍,也查不到它们头上——这正是为什么「能安装能注册就是看不见」这种症状特别能浪费人生。
修法:把加载变成可重放的生命周期
修法让插件加载从「启动例行公事」变成「可重放的生命周期」,三步:
第一步清场:每次重载先移除旧注册、摘除旧 <script> 节点。不清理就重载,等于让新旧两任插件在同一间办公室里并排坐着——重复注册、幽灵入口,场面一度非常和谐。
第二步防缓存:media:// 协议响应加 no-store/no-cache,script URL 挂版本参数。当「同一个 URL」不再等于「同一份内容」时,缓存就不是优化,是敌人。
第三步显式刷新:安装、卸载、启用、停用、升级,每个操作收尾都主动触发 renderer 重载,而不是指望用户重启应用来「碰巧」恢复。
验收方式也得跟着换:不再问「装上了吗」,而是问「安装后插件页立刻出现了吗?更新同一个插件包后拿到的是新代码吗?」——两个问题分别对着「重载」和「防缓存」两个改动点,一个都不能含糊。
然后事情开始失控
如果故事到这里结束,这就是个普通的「忘了重载」的 bug。但接下来发生的事,让它升级成了一堂状态机分层课。
用户回来报告:开发环境报一堆错,插件列表继续空,而且「现在保存设置都无效了」。日志里插件明明加载成功——Plugin registered: DevTools & Project Analyzer (1.0.0)、Plugin registered: Webhook Integration (2.0.0)、Registered renderer entry for plugin webhook-plugin 一条不缺,API server started on port 63407 也活得好好的。顺带一提,这份日志每行都打印两遍——Electron 日志镜像的老毛病,第一次看到还以为世界出现了重影。但插件列表还是空的,设置保存也没反应。
这一层的根因是我修出来的。我给插件脚本加的 ?v= 防缓存参数,media:// 协议处理不认——它把整个 URL 连 query 一起当本地文件路径去读,renderer.global.js?v=1 这种文件名在磁盘上当然不存在,ERR_FILE_NOT_FOUND 如约而至。防缓存防出了个文件不存在,属于医生开的药比病先发作。修法是把协议处理抽到独立的 mediaProtocol.ts,正经解析 URL 只取路径部分,出错日志顺便带上请求 URL 和最终落盘路径——下次再丢文件,至少知道丢的是谁。
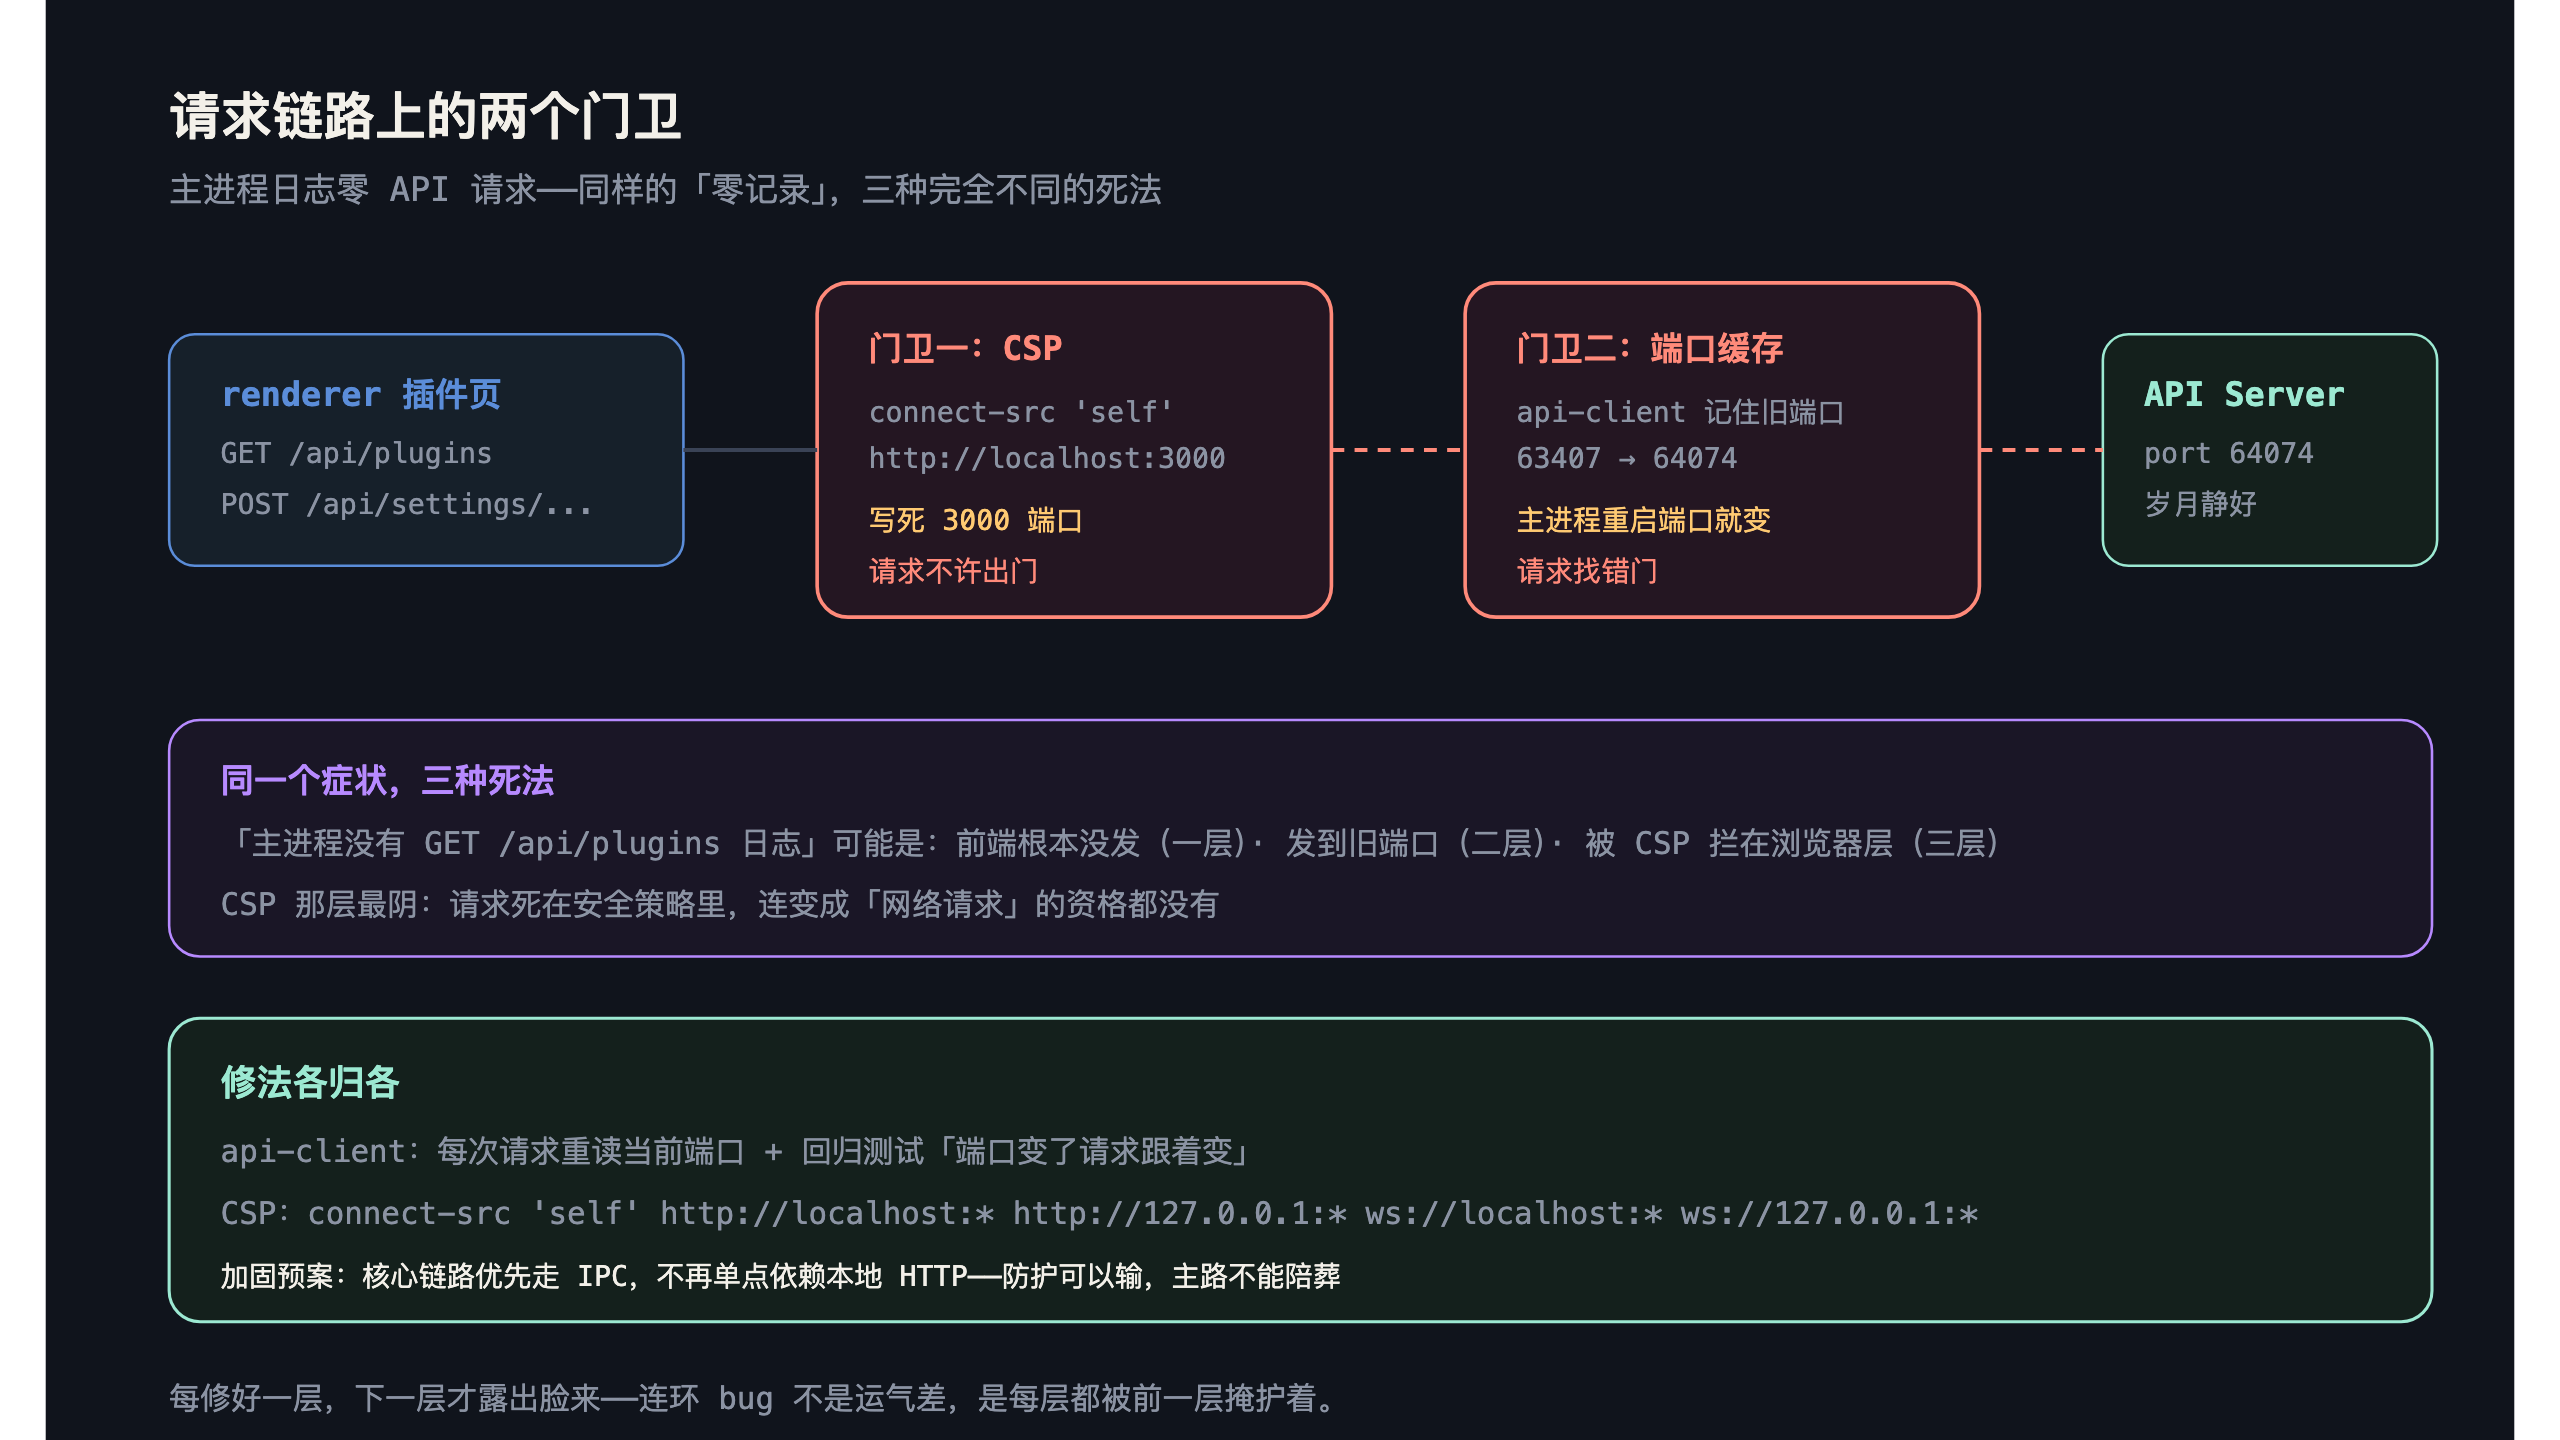
接着是第二层。我注意到一个反常细节:主进程日志里从头到尾没有出现过 GET /api/plugins 和 POST /api/settings/... 的请求记录。前端在努力请求,主进程却岁月静好——这说明请求根本没打到 API Server 上。顺藤摸瓜摸到 api-client.ts:它把动态端口缓存死了。这套桌面端的本地 API 端口是动态分配的,开发环境下主进程一重启,端口就变(63407、63760、64074 轮着来),renderer 还继续朝旧端口发请求,自然插件列表空、保存无效、主进程零日志,三个症状一根藤。修法是每次请求重新读当前端口,配一条回归测试专门验证「端口变了请求跟着变」——测试先把这个问题钉死成红灯,再改实现变绿,调试该有的仪式感不能省。
以为到这就完了?还有第三层,也是最阴的一层。index.html 里的 CSP 写着 connect-src 'self' http://localhost:3000——写死了 3000 端口。而我们的 API 实际跑在 64074。也就是说,就算端口不缓存,浏览器层的 CSP 也会把所有 fetch('http://localhost:64074/...') 直接拦在门外,连见到服务器的机会都没有。端口缓存是让请求「找错门」,CSP 是让请求「不许出门」,两个门卫独立值班,一个都得罪不起。最后 CSP 改成 connect-src 'self' http://localhost:* [http://127.0.0.1](http://127.0.0.1):* ws://localhost:* ws://127.0.0.1:*,动态端口和 dev 用的 websocket 一起放行。
这一层最阴险的地方在于:CSP 拦的是浏览器层的 connect,请求甚至不会变成「网络请求」出现在日志里——它死在 renderer 的安全策略里,连 DNS 都没资格查。如果你只看主进程日志,它和「前端根本没发请求」长得一模一样。同样是「零日志」,死因可以是没发、发错门、或被门卫拦下,三种死法三种验法。
顺手抓到的其他嫌犯
这一串排查还顺手捞出几条不相干但真实的 bug:AI 设置里的 language 字段根本没被 saveAIConfig 写进数据库——「保存无效」的体感有一部分是它贡献的,补字段配 settingsPersistence.test.ts;开发环境的 userData 目录名取自 package.json 的 name,打包版取自 electron-builder.yml 的 productName,所以 dev 下看到 ~/Library/Application Support/live-knowledge-app 不是灵异事件,只是两套命名没统一。
为什么几条省事的弯路都走不通
排查过程中摆过的偷懒方案,一条都没走通:
「让用户重启应用」——能绕开首次加载缺陷,但装个插件还要重启,体验上等于告诉用户我们的插件系统是薛定谔的。
「只清数据库和用户目录」——治标。运行中的 renderer 照样抱着旧脚本,清了也是白清,还顺手把用户的旧数据搭进去。
「只修打包资源路径」——这是个特别阴险的半修方案:它可能掩盖「注册成功但 UI 没刷新」的真问题,让 bug 换一种方式继续活着。
这几条弯路指向同一个认知错误:把「已注册」当成「已展示」。
四格状态机:每一格都要单独验收
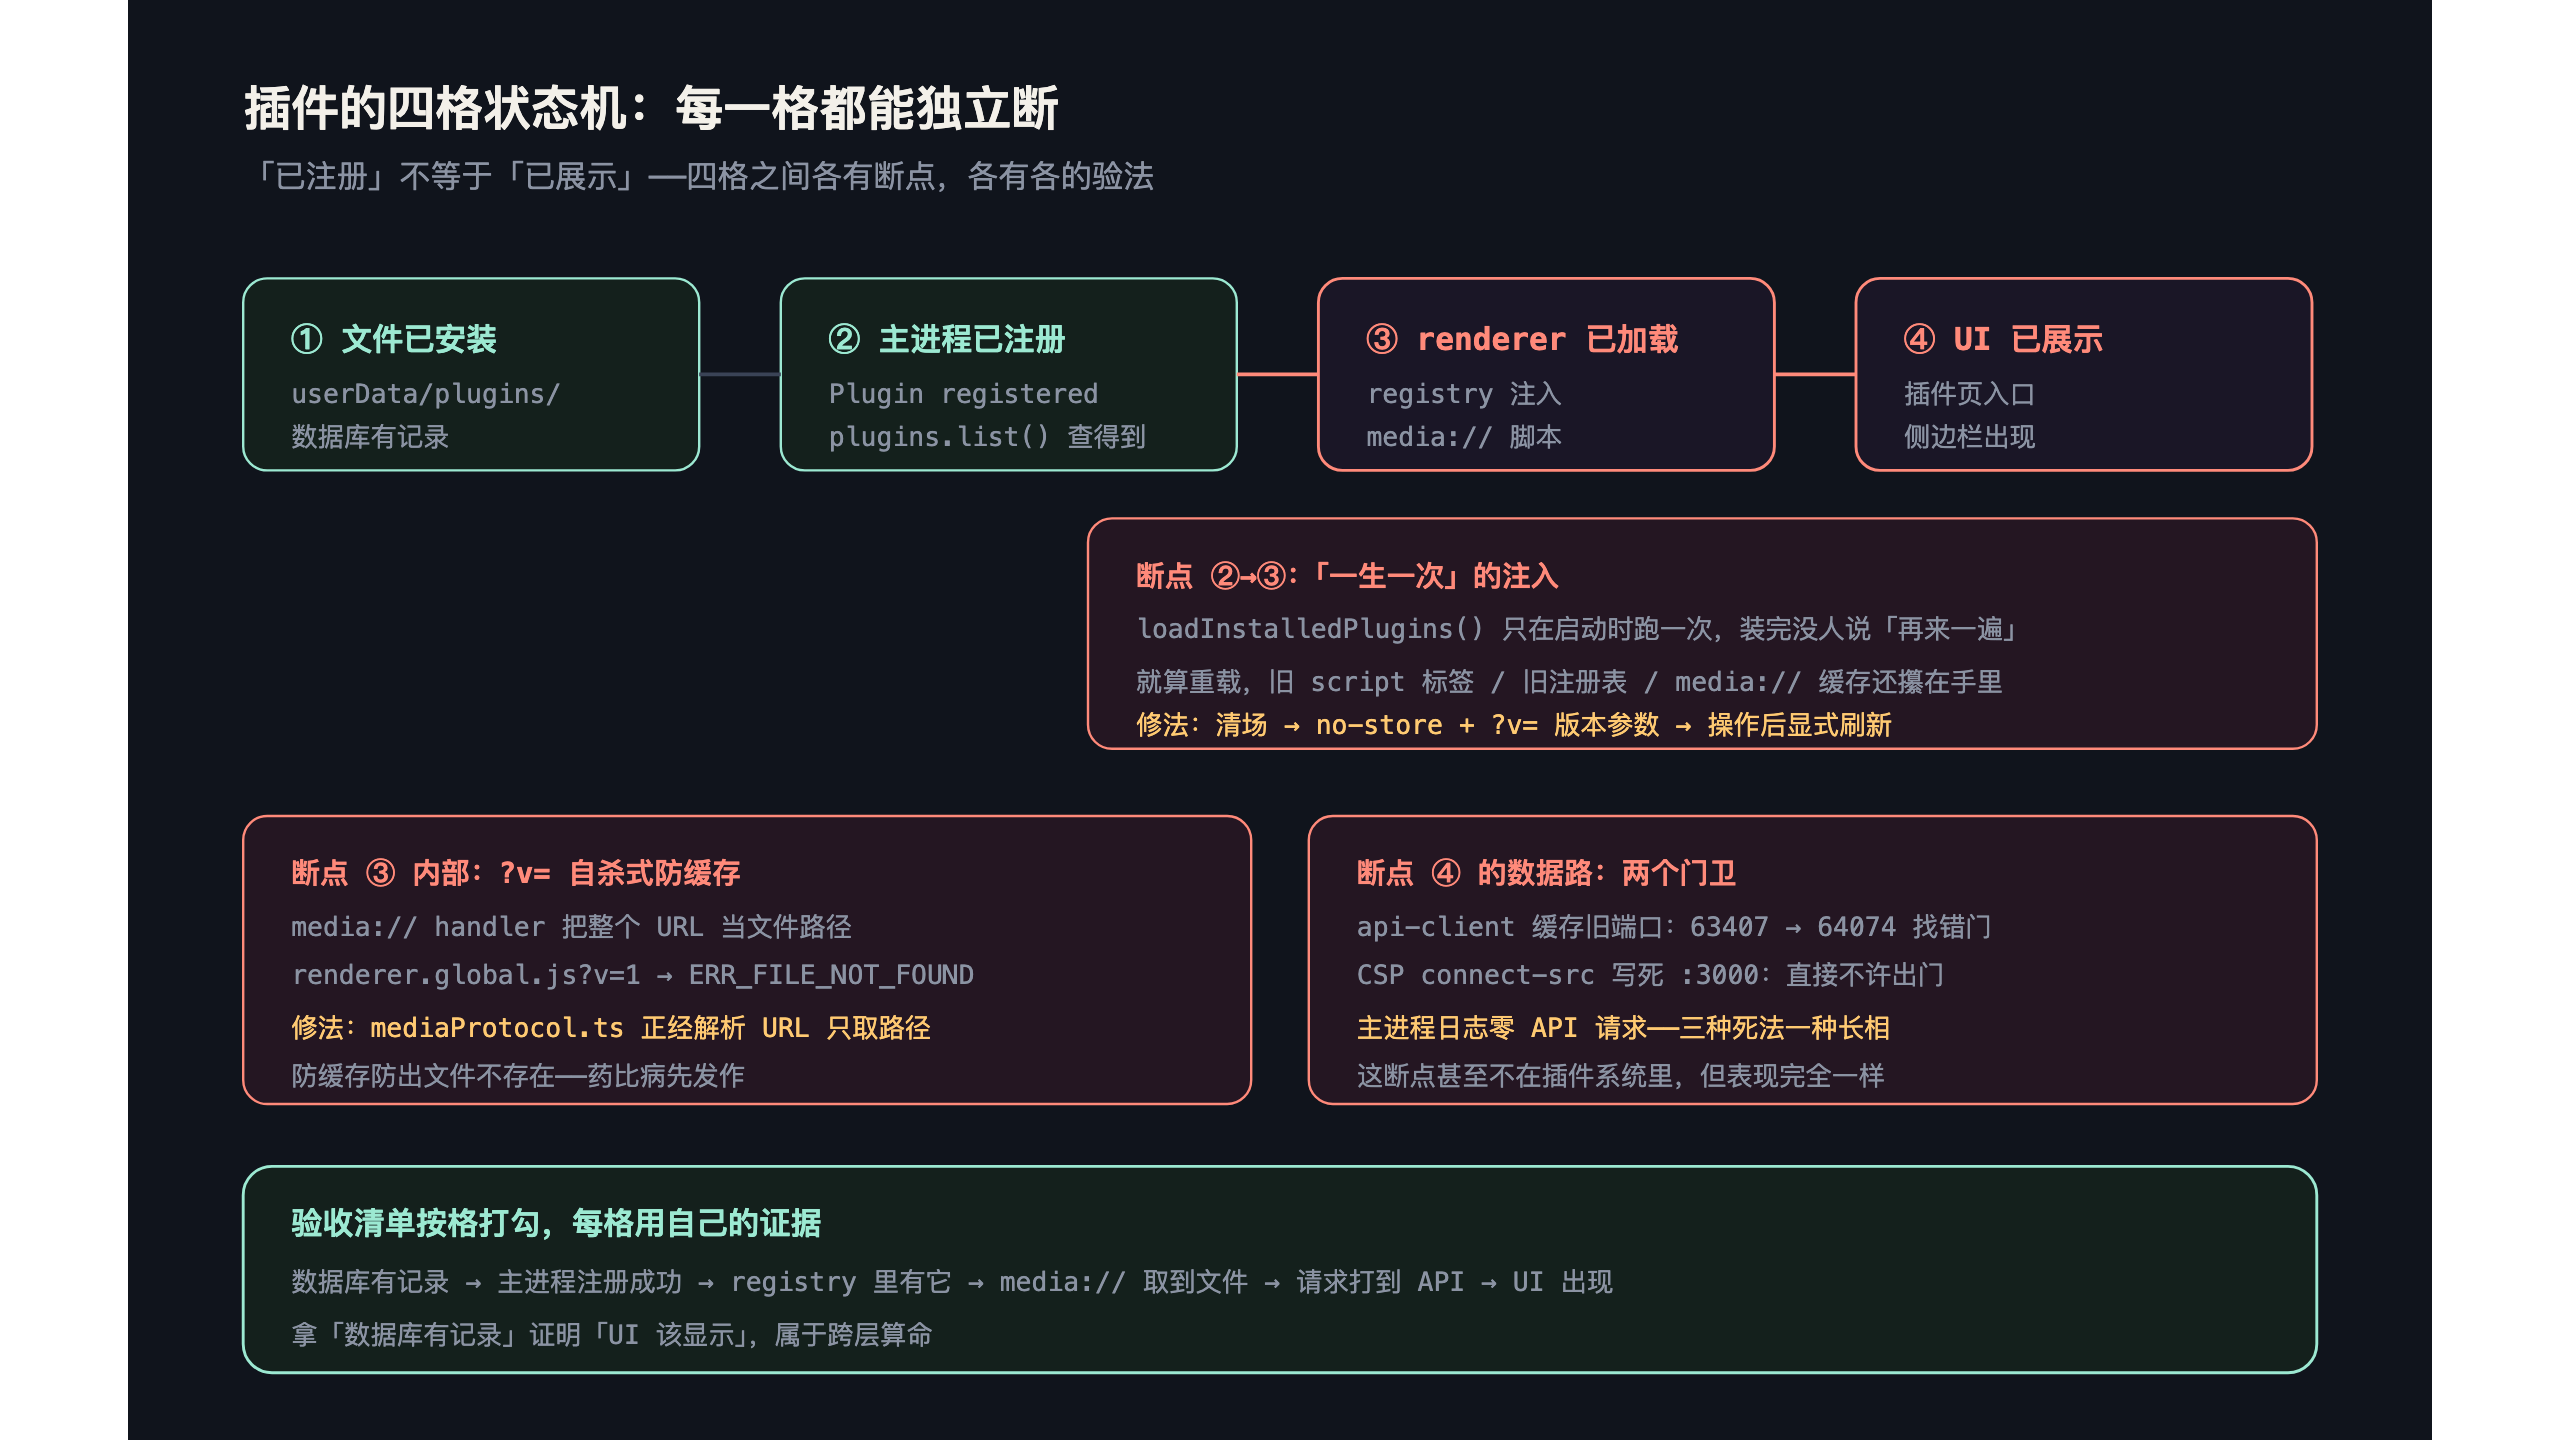
实际上这个系统里插件有四个互相独立的状态——文件已安装、主进程已注册、renderer 已加载、UI 已展示。任何相邻两格之间都可能断裂,断裂处各有各的修法和验证方式。这次事故最妙的地方在于,四个断点几乎被挨个踩了一遍:启动只加载一次断在「renderer 已加载」;?v= 参数断在脚本 URL → 文件路径的转换;端口缓存和 CSP 断在「插件页读列表」这条数据链路上——它甚至不在插件系统本身,但表现完全一样。
这就是分层调试最反直觉的部分:症状在最右一格(UI 没有入口),根因可以住在左边任何一格,甚至住在格子之间的路上。更反直觉的是,每修好一层,下一层才露出脸来——修完 media:// 才能看到端口问题,绕过端口问题才能看到 CSP 拦截。连环 bug 不是运气差,是每一层都曾被前一层的故障掩护着。
我后来的验收清单就是按这四格逐项打的勾:数据库里有没有安装记录(有),主进程日志有没有注册成功(有),renderer 的 registry 里有没有它(没有→第一层根因),脚本文件能不能被 media:// 正确取到(不能→?v= 根因),前端请求能不能打到 API(不能→端口和 CSP 根因)。缺一格都不算完——而且每一格都得用那一格自己的证据来验,拿着「数据库有记录」去证明「UI 应该显示」,属于跨层算命。
顺带一提,这种「注册态 ≠ 展示态」的分层,跟调试工具建设的体感完全一致:CDP 事件发了不等于 DevTools 展示了,scriptParsed 报了不等于源码可点击。状态机在哪一层,验证就该打到哪一层,往下一层猜都是玄学。
还没收口的口子
留了几个没收尾的口子得认账:打包后真实安装验收、旧版本用户数据升级路径、no-store 和版本参数在目标 Electron 版本上的组合行为,这些 session 报告里标的是本地验证通过,真机表现还得用户点头。另外还有个备选加固方案留着没做:插件列表和设置读取改成优先走 IPC,不再单点依赖本地 HTTP——就算 CSP 或端口再出问题,核心界面也不会跟着一起挂。防护可以输,核心链路不能跟着陪葬。
如果团队暂时没有精力做完整状态机,也可以先做一个低成本的退路:每次插件操作返回一张带版本号的回执,renderer 把回执和当前 registry 做一次比对,发现版本不一致就主动重载并报警。它不是最终架构,却能把「用户只看到空白」变成「系统明确告诉你卡在哪一层」。可观测性有时不是锦上添花,而是让下一次排查少走两小时弯路的最低配保险。
教训收尾一句话:桌面端插件系统的正确性,不看「装没装上」,看「renderer 知不知道」。凡是靠重启和清缓存才能恢复的插件系统,都不是在管理生命周期,是在祈祷生命周期。而这一整串连环事故给我的更大教训是:修 bug 的时候,你的修复本身也会成为系统的一部分——?v= 这个参数是我为了防缓存亲手加进去的,然后它亲手制造了 ERR_FILE_NOT_FOUND。修复方案不验收,就会变成下一期事故的主角。